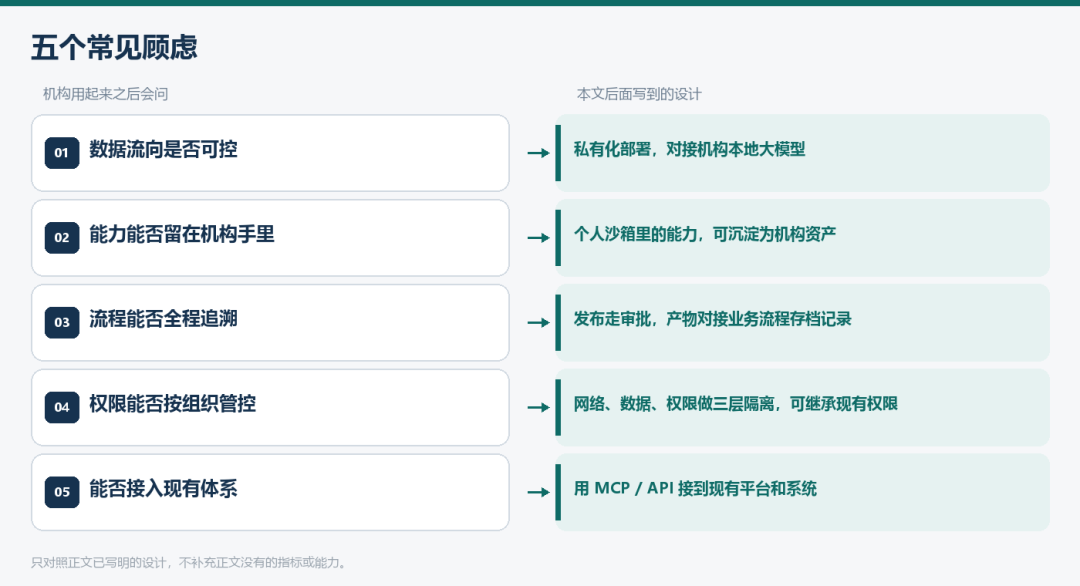
很多机构想用上 AI,但起步阶段就顾虑重重:担心数据泄露、权限混乱、操作无法审计,也顾虑 AI 难以和现有业务系统打通,落地之后难以管控。
而当 AI 初步跑起来之后,机构还会产生更深一层的长期诉求:
·✅ 数据流向完全可控
·✅ AI能力真正沉淀在机构自己手里
·✅ 流程可全程追溯
·✅ 权限支持精细管控,可顺畅接入现有体系
·✅ 机构自身的数据和成果安全有保障
携宁企业级原生 AI 工作台 - SiniWork(以下简称 SiniWork),正是围绕这些真实诉求设计,助力机构安全可控地落地 AI,搭建属于自身的 AI 应用能力。依托私有化部署守住数据边界,多层隔离划分权责;全程留痕、版本可回溯,满足合规审计;配套安全沙箱支持业务人员试错创新、沉淀成果;同时可灵活对接现有系统,让 AI 跟着业务走,好用也安心。
一、私有化部署,数据不出域
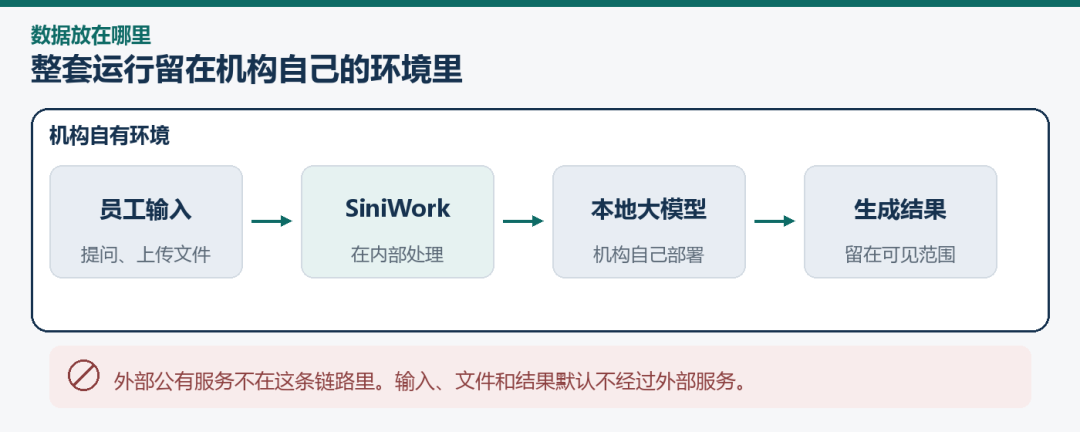
SiniWork采用私有化部署模式,整套系统跑在机构自己的环境里,直接对接机构本地部署的大模型。也就是说,员工输入的内容、上传的文件、生成的结果,全程都在可见范围内内部流转,不经过任何外部服务。机构和个人都不需要在“用AI”和“保数据”之间做选择。
二、每个人一个安全沙箱,优先个人提效,又可赋能团队
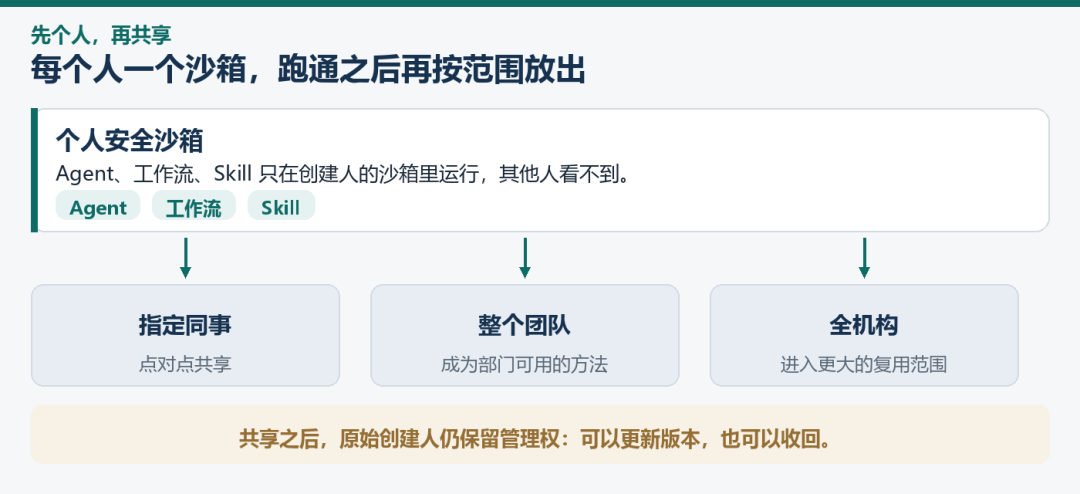
SiniWork为每个用户提供独立的安全沙箱环境:
你创建的Agent、工作流、Skill等,只在你的沙箱里运行——其他人看不到,数据更不会出去;
自己先用起来,个人效率先提升;
跑通之后,随时可以共享给指定同事、整个团队,甚至全机构;
共享出去的成果,原始创建人依然保留管理权,可以随时更新版本或收回;
个人试错低成本,团队共享低门槛。一个业务骨干调出来的好方法,随时可以成为全部门的标配。
三、三重隔离,各管各的边界
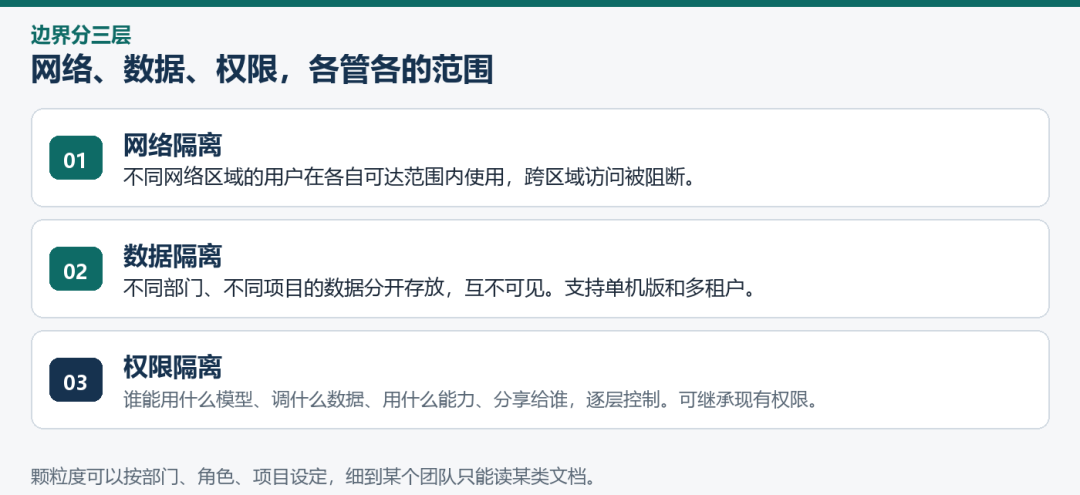
SiniWork把隔离做在三个层面:
网络隔离:不同网络区域的用户,在各自可达的范围内使用,跨区域的访问天然被阻断;
数据隔离:不同部门、不同项目的数据各自存放,互不可见;SiniWork支持单机版和多租户版本部署。
权限隔离:谁能用什么模型、能调什么数据、能用什么AI能力,能把成果分享给谁,都由权限体系逐层控制。支持 LDAP、Active Directory、SSO 等统一认证方式,可同步机构的部门与人员组织架构,账号与权限平滑继承,无需在 SiniWork 内重新维护一套账号体系。
因每个部门对数据管理的颗粒度要求不同,SiniWork支持按部门、按角色、按项目灵活设定,细到“某个团队只能读某类文档”这种程度也能落地。
四、创建能力走管控,改错可回退,最终产物审计全留痕
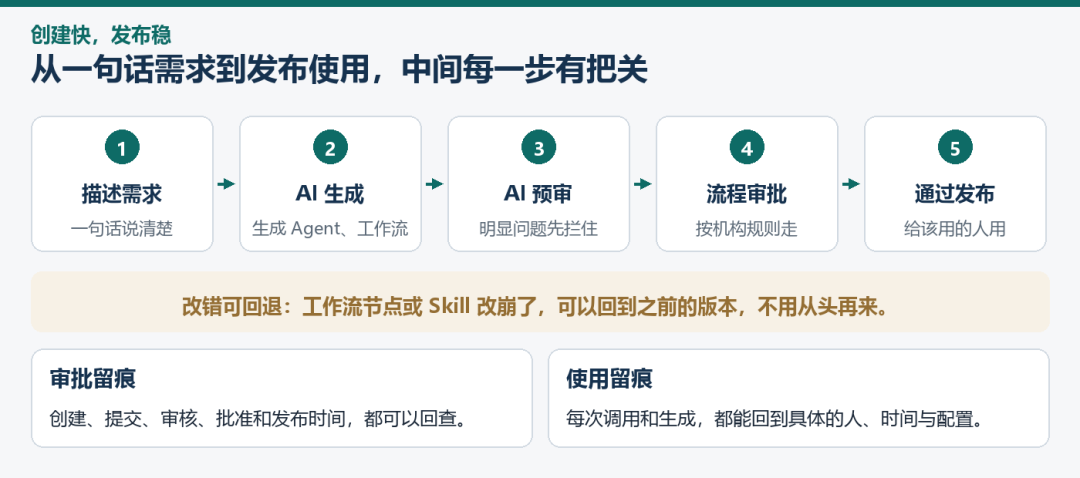
在 SiniWork 平台,业务团队可以快速搭建可用的 AI 能力,搭建和发布全程双重把关:
审批留痕:创建人、审核人、审批时间全程记录,每一步可查询; 使用留痕:AI 每一次调用、每一份生成内容,自动记录来源、操作人、时间,满足机构审计合规要求。
SiniWork内置审批流,可新增配置也可对接机构现有的 OA、投研等系统,复用已有的流程、角色与规则,让 AI 能力的创建、发布、调用沿用机构既有的管控流程。建议在AI能力介入后,可基于最新情况对现有流程或节点做更新优化。
五、AI能力不止在SiniWork里用
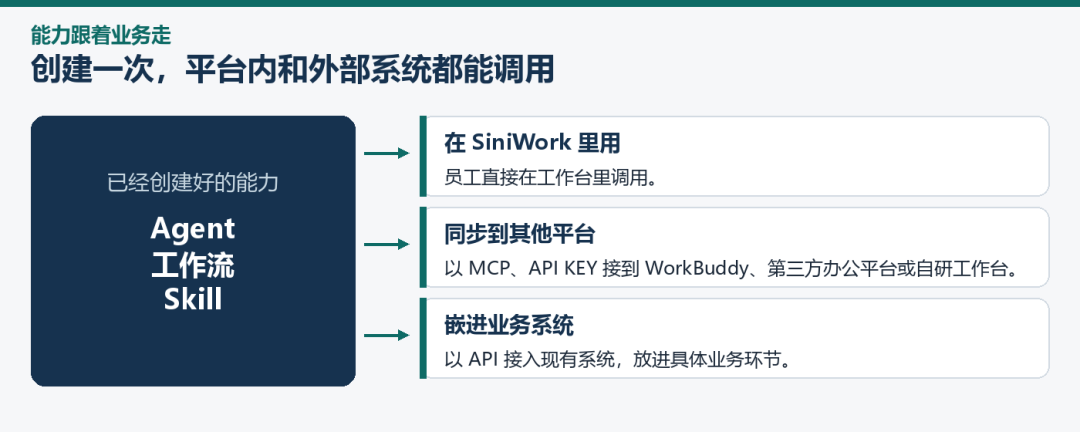
在平台内创建好的Agent、工作流、Skill等AI能力,不止能在SiniWork里使用,还可以:
平台对接:提供MCP、API KEY等形式将AI能力同步到 WorkBuddy、第三方办公平台或机构自研工作台中,平台间可直接调用;
内部系统对接:以API的形式接入现有业务系统,让AI能力嵌入具体业务环节。
创建一次,处处可用。AI能力跟着业务走,而不是让业务迁就AI。
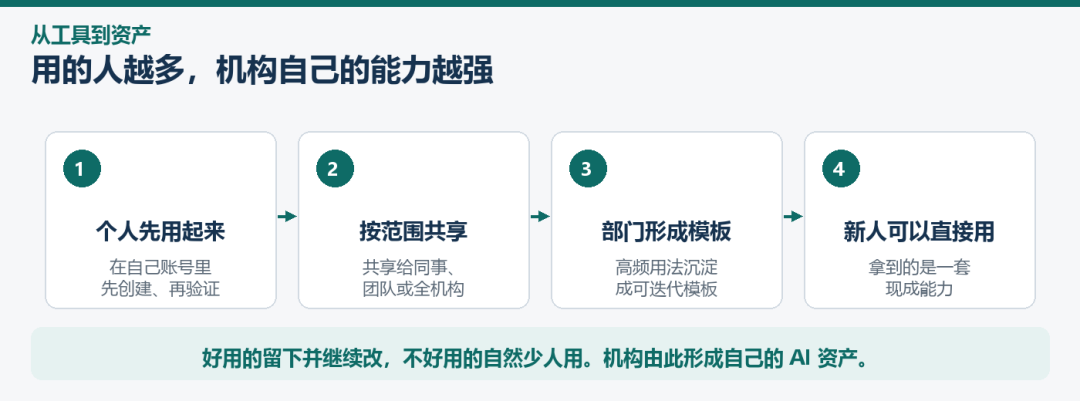
六、从个人工具到机构资产
当越来越多的员工在账号里创建、共享、复用,机构内部会自然沉淀出一套自己的AI资产体系:
每个部门沉淀出自己高频使用的AI应用和 Skill 模板;
好用的成果被持续迭代,不好用的自然淘汰;
新人入职,面对的不是一张白纸,而是一整套可直接使用的机构AI能力。
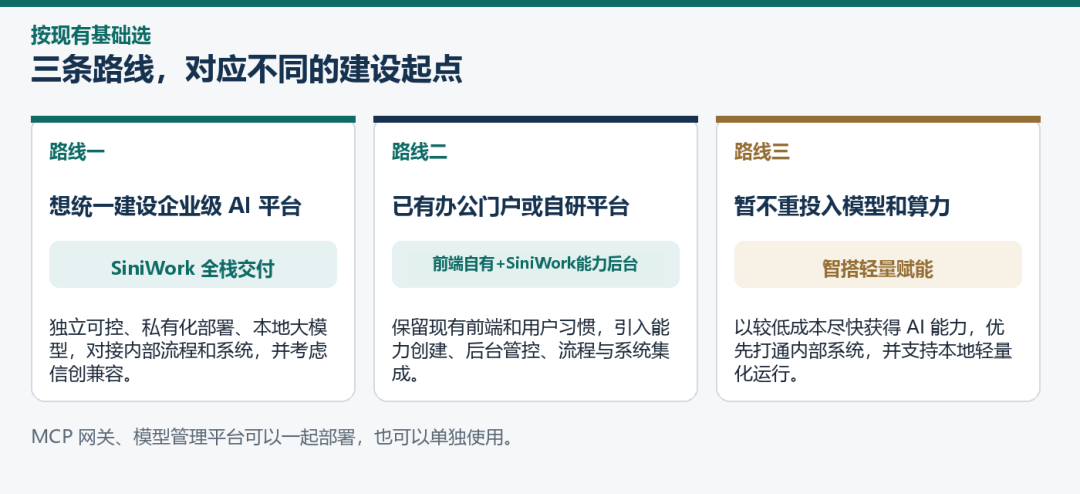
机构内AI建设需求不一样,携宁AI应用相关产品可适配不同路径:
让AI真正在机构内生长、沉淀,成为机构自己的资产——这就是SiniWork。
携宁AI应用相关产品可后台私信了解详情、预约路演。
END
如想进一步了解上述产品,
欢迎拨打以下电话咨询。
183 1700 7501